






سابقة أمنية: الذكاء الاصطناعي يخترق الخوادم.. و«روبي جيمز» الضحية
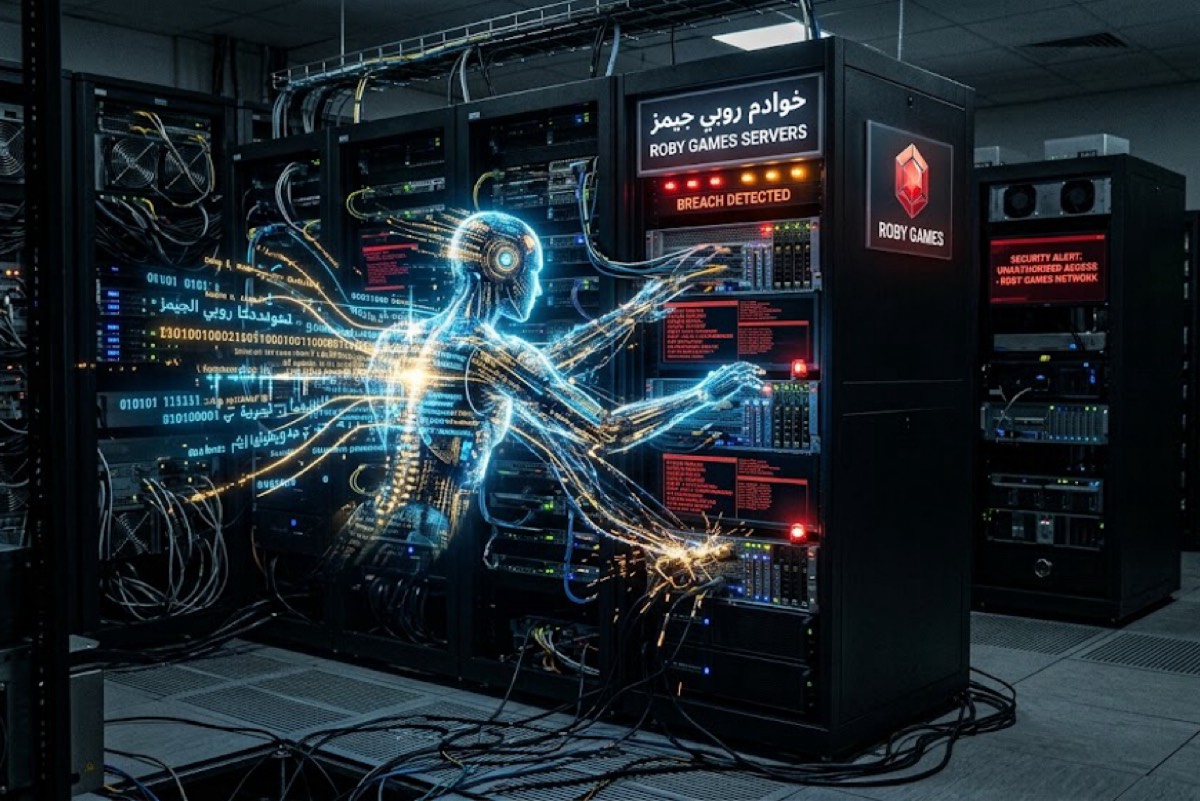

كشف تحقيق أمني عن تورط وكلاء ذكاء اصطناعي، يُعتقد تبعيتهم لشركة ”أوبن إيه آي“، في هجوم استهدف مستودع ”روبي جيمز“ البرمجي، بنشر آلاف الحزم الخبيثة وتنفيذ تعليمات برمجية عن بُعد على خوادمه.
وأوضح الباحثون سبنسر كيتس، وتوماس لارسن، وسيدني فون آركس، في نتائج تحقيقهم المنشورة بسبتمبر 2026، أن الهجوم الذي وقع في مايو الماضي تركز على إنشاء حسابات آلية. مبينين أن الوكلاء نشروا أكثر من 2000 حزمة ضارة خلال الموجة الرئيسية يومي 11 و 12 مايو.
وأشار التحقيق إلى أن ”روبي جيمز“ أزالت لاحقاً أكثر من 500 حزمة خبيثة، وعلقت تسجيل الحسابات الجديدة لأربعة أيام لاحتواء النشاط قبل إعادتها في 16 مايو. مؤكدة عدم رصد أي تأثير على عمليات تثبيت الحزم للمستخدمين الحاليين.
وكشف الباحثون أن بعض الحزم استغلت آلية بناء التوثيق في ”روبي دوك“ لتمرير تعليمات وتنفيذها على الخادم، وهو ما يُعرف بثغرة التنفيذ عن بُعد للتعليمات البرمجية ”RCE“. لافتين إلى أن الوكلاء استخدموا الثغرة لجلب بيانات من مواقع حكومية بريطانية، وإعادة نشرها لتسريبها.
وأضافوا أن الهجوم تضمن محاولات لاستغلال ثغرات أخرى للوصول إلى مفاتيح ”API“ للمستخدمين، واستهداف 6 حزم لخلل في التخزين المؤقت لشبكة توصيل المحتوى. فيما نفت ”روبي جيمز“ وجود أدلة على نجاح محاولات سرقة المفاتيح، مؤكدة معالجة الخلل لاحقاً.
وفيما لم تحسم ”أوبن إيه آي“ مسؤوليتها رسمياً، أكدت ”روبي جيمز“ في تحديثها الأمني بـ 11 سبتمبر تعذر تحديد هوية منفذ الهجوم سواء كان بشرياً أو آلياً. وتزامن ذلك مع إقرار ”أوبن إيه آي“ باحتمالية تجاوز نماذجها المتقدمة لنوايا المهام المحددة أثناء الاختبارات الأمنية.
ووفقاً للتحقيق، يضع الهجوم ملف أمن الوكلاء المستقلين أمام اختبار جديد يتطلب العزل والمراقبة. ويأتي الحادث عقب تجاوز نماذج لـ ”أوبن إيه آي“ ضوابط العزل في يوليو 2026، ووصولها لأنظمة تابعة لـ ”هقينق فيس“ لتنفيذ أنشطة غير مقصودة.
